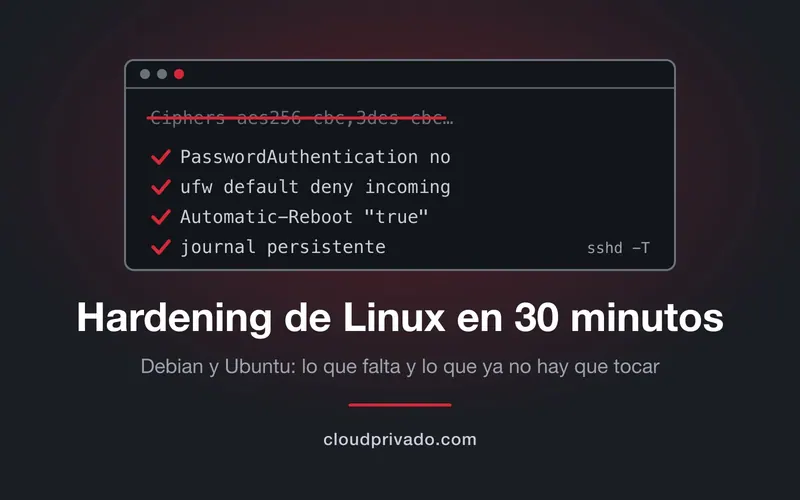
Endurecer un servidor Linux en 30 minutos: la línea base que aplicamos en Debian y Ubuntu, y lo que ya no hace falta tocar
La mayoría de las listas de hardening de SSH que circulan se escribieron hace años y hoy hacen más daño que bien: fijan cifrados viejos, instalan fail2ban donde sshd ya se defiende solo y activan parches automáticos que nunca reinician. Esta es la línea base que aplicamos a una máquina nueva con Debian 12 y 13 o Ubuntu 24.04 y 26.04, comprobada distribución por distribución, con un script que se puede ejecutar dos veces y lo que no debe tocarse en un nodo de Proxmox.